”Un film prost de spionaj” | De frica Chinei, ANRE îi pune pe prosumatori la noi cheltuieli
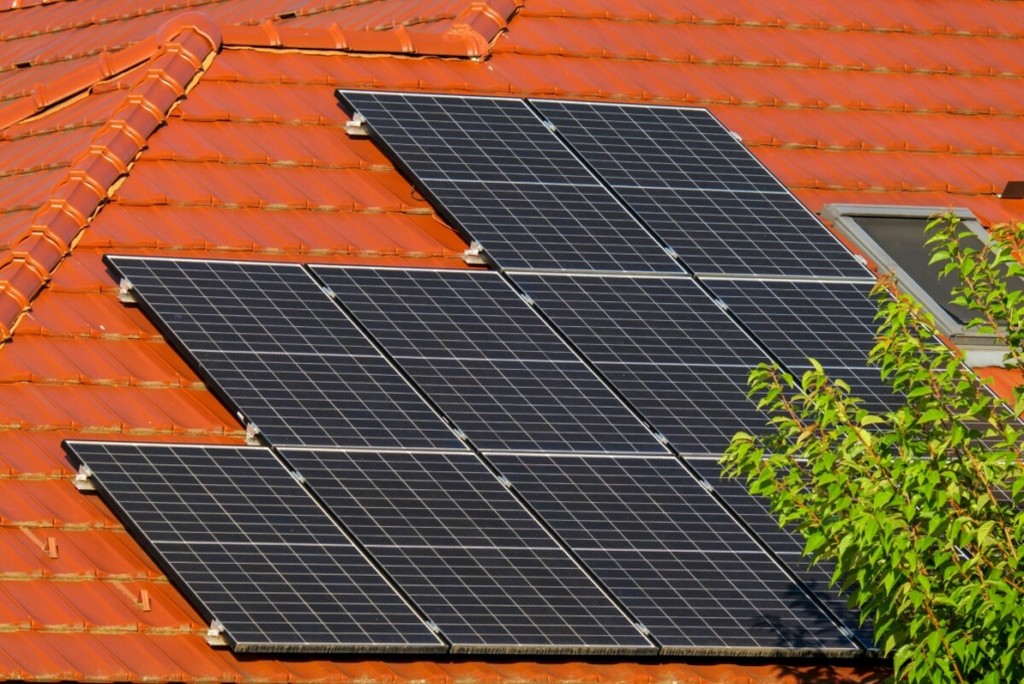
Un proiect de Ordonanță de Urgență a Guvernului, care ar urma să modifice două legi importante în piața energiei cuprinde unele prevederi ce vizează operatorii de distribuție a energiei electrice și prosumatorii: obligația de a efectua anual un audit cibernetic al invertoarelor și al tuturor rețelelor informatice asociate centralelor electrice fotovoltaice, anunță Digi24.ro. Motivul: teama de spionajul cibernetic chinezesc. Prosumatorii au reacționat primii, catalogând inițiativa drept ”un film prost de spionaj”.
Proiectul de modificare şi completare a Legii energiei electrice şi a gazelor naturale nr.123/2012, precum și pentru modificarea și completarea Legii nr.220/2008 privind stabilirea sistemului de promovare a producerii energiei din surse regenerabile” a fost lansat miercuri în consultare publică. Termenul de consultare este de 10 zile lucrătoare.
Auditul cibernetic anual și periodic al invertoarelor și tuturor sistemelor și rețelelor informatice asociate centralelor electrice fotovoltaice va fi realizat
”… în condițiile stabilite prin ordin comun al președintelui ANRE și al directorului Directoratului Național de Securitate Cibernetică”,
arată proiectul legislativ.
”Motivul este generat de constatări privind existența unor invertoare fotovoltaice și controlere energetice cu materii prime din China care sunt frecvent echipate cu firmware care transmit date către terți (din spațiul asiatic) fără ca utilizatorul să știe și care poate permit atacatorilor să preia controlul asupra dispozitivului/ rețelei energetice. Aceste dispozitive, conectate la rețele locale, pot fi vulnerabile la spionaj dacă sunt compromise. Ele transmit date despre consumul de energie, iar în scenarii nefericite, pot fi manipulate pentru a trimite aceste date către actori rău intenționați. Există date și informații clare că unele invertoare și controlere de energie pentru panourile solare, produse în China, ar putea avea software care permite monitorizarea de la distanță a consumului și producției energetice”,
arată sursa citată.
Printre modalitățile de colectare și transmitere a datelor din invertoare și controlere de energie în China s-au numărat: dispozitive IoT (Internet of Things) și module de comunicație precum modemuri GSM, module Wi-Fi, Bluetooth, sau tehnologii Zigbee/Z-Wave, se mai menționează în proiect.
Conform documentului, auditul de securitate cibernetică este o componentă esențială a gestionării riscurilor cibernetice.
”Având în vedere vulnerabilitățile crescute ale sectorului energetic, introducerea auditului ca o condiție obligatorie pentru accesarea fondurilor publice este o măsură necesară pentru a asigura protecția infrastructurii critice. Auditul va garanta că operatorii din sectorul energetic adoptă măsuri adecvate și eficiente de securitate cibernetică, prevenind astfel eventualele atacuri care ar putea perturba funcționarea sistemelor energetice.”
Auditul cibernetic reprezintă o evaluare detaliată și sistematică a măsurilor de securitate implementate într-o infrastructură IT, în rețele și dispozitive, pentru a identifica posibile vulnerabilități și disfuncționalități.
În acest context, introducerea acestei obligații pare că vine drept măsură proactivă pentru a proteja infrastructura critică de posibile atacuri care ar putea afecta funcționarea sistemelor energetice.
Legea nr. 58/2023 definește auditul de securitate cibernetică ca o evaluare sistematică a politicilor, procedurilor și măsurilor de protecție implementate la nivelul rețelelor și sistemelor informatice, având ca scop identificarea disfuncționalităților și vulnerabilităților și furnizarea soluțiilor de remediere. Această lege stabilește cadrul necesar pentru implementarea auditului de securitate cibernetică ca măsură proactivă, destinată prevenirii incidentelor și consolidării apărării împotriva atacurilor cibernetice.
″Prosumatorii sunt actori într-un film prost de spionaj, sub regia ANRE!″
Asociația Prosumatorilor și a Comunităților de Energie (APCE) a reacționat, joi dimineață, la proiectul legislativ prin li s-ar putea impune operatorilor de distribuție a energiei electrice obligația de a efectua anual un audit cibernetic al invertoarelor și al tuturor rețelelor informatice asociate centralelor electrice fotovoltaice, inclusiv ale prosumatorilor, spunând că ″Prosumatorii sunt actori într-un film prost de spionaj, sub regia ANRE!″.
″Povestiri de spionaj cu atacatori cibernetici care preiau controlul Sistemului Energetic Național prin invertoare. Scenariul descris, parcă desprins dintr-un film cu James Bond, prezintă o ipoteză a ANRE în care invertoarele cu componente chinezești «spionează» prosumatorii, trimițând date sensibile către servere din China: producția, consumul de energie și, eventual, starea vremii din România. Mai mult, conform «specialiștilor» ANRE, aceste invertoare, conectate la rețelele locale, ar putea deveni vulnerabile la spionaj dacă sunt compromise, și ar putea vulnerabiliza întreg Sistemul Energetic Național″,
se arată într-un comunicat al APCE.
Potrivit acestora, piața locală de energie numără în acest moment peste 150.000 de prosumatori, iar auditarea cibernetică anuală a tuturor invertoarelor de pe piață ar fi un demers de dimensiuni uriașe și lipsit de noimă:
”ANRE își dorește, de fapt, controlul total al invertoarelor din România. Asistăm la o încercare marca ANRE de a prelua controlul tuturor invertoarelor din țară, cu un scenariu tragicomic, apelând la narative precum «siguranța națională» și implicând o instituție de securitate cibernetică. Ne miră că CSAT (Consiliul Suprem de Apărare a Țării) a fost lăsat deoparte. Motivele invocate privind obligativitatea unui audit cibernetic anual sau periodic (de tipul ITP la autoturisme), atât pentru invertoarele prosumatorilor din toată România, cât și pentru routerele și rețelele în care aceste invertoare funcționează, ar face să râdă și un novice în domeniul IT. Ne întrebăm cine va plăti aceste comisii de ciberneticieni și specialiști în securitate informatică ce vor traversa România pentru a verifica fiecare invertor în parte, în scopul dejucării planurilor «malefice» de spionaj chinez″,
spune APCE.
Organizația susține că aceste invertoare au fost autorizate pentru vânzare în România de către operatorul național de transport și sistem Transelectrica:
″Ca cifre, discutăm de peste 120.000 de invertoare fabricate în China, care funcționează în prezent în România, iar Casa Verde 2024 va adăuga încă aproximativ 45.000–50.000″,
precizează Asociația, în comunicatul citat.
Prosumatorii: drepturile prosumatorilor sunt protejate prin legislația GDPR
APCE mai precizează că Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) a formulat anterior un răspuns la cererea APCE privind accesul la datele din invertoarele românilor, prin care menționează că datele furnizate de invertoare, nefiind date facturabile se supun normelor GDPR și sunt date cu caracter personal.
Acest răspuns va fi comunicat și ANRE, în cazul în care această instituție nu cunoaște legislația în domeniu, mai spun prosumatorii.
Asociația Prosumatorilor și a Comunităților de Energie din România mai precizează că va formula, în timp util, un punct de vedere către Ministerul Energiei cu privire la propunerea legislativă și, în cazul în care nu se va ține cont de acesta,
”… vom apela la căile legale de atac asupra acestui proiect legislativ.”
 Fiți la curent cu ultimele noutăți! Urmăriți AFACERI.news și pe