Zeci de mii de frigidere din UK, protejate împotriva hackerilor într-o operațiune secretă
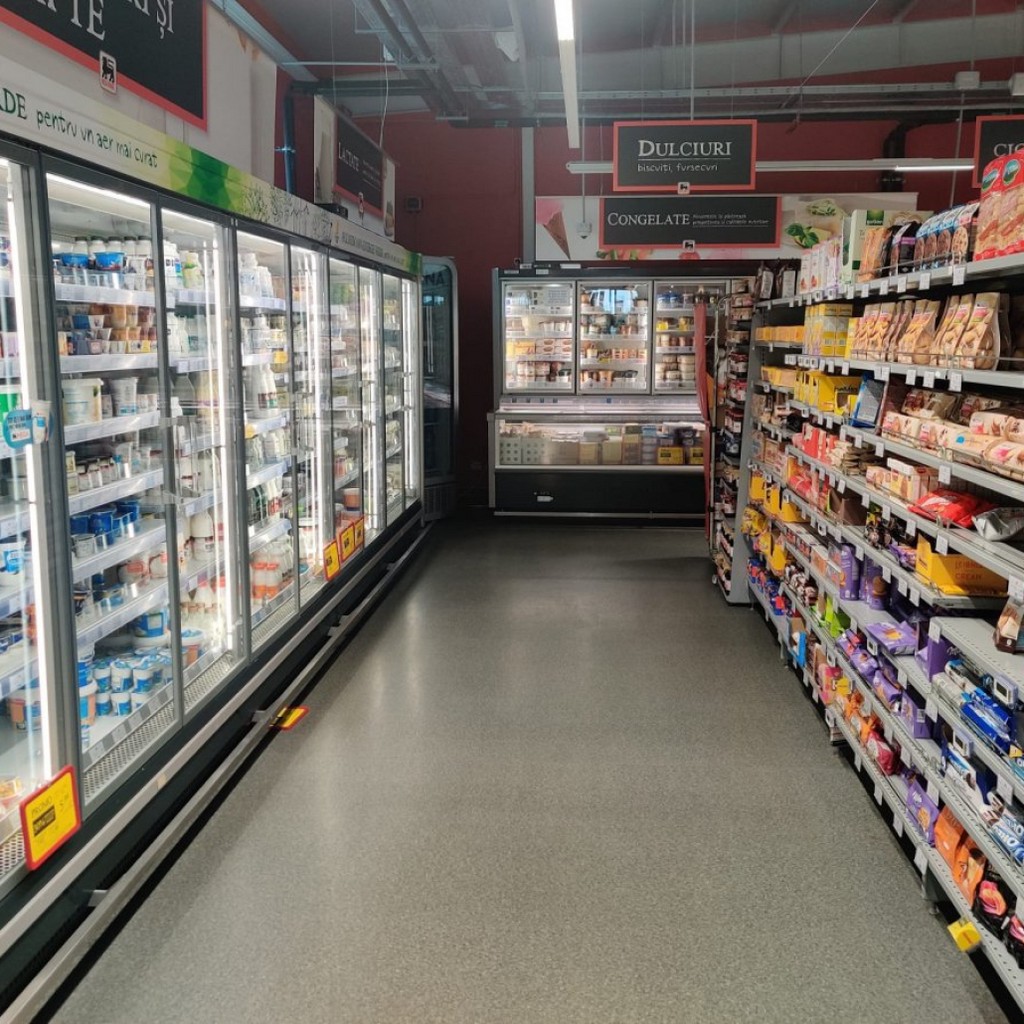
A avut loc o operațiune de securitate cibernetică, desfășurată în culise, pentru a proteja zeci de mii de frigidere și congelatoare din supermarketuri importante, depozite, restaurante, benzinării și stadioane din Regatul Unit împotriva hackerilor, potrivit informațiilor aflate de BBC.
Valuri recente de atacuri cibernetice în Europa au dus la alterarea unor cantități uriașe de alimente în sute de magazine, provocând pagube de milioane de lire sterline.
Franța a acuzat Iranul de unul dintre valurile de atacuri care i-au vizat supermarketurile – o acuzație pe care Teheranul o neagă.
Se credea că Regatul Unit a scăpat, în mare parte, de astfel de atacuri, întrucât industria britanică de refrigerare utilizează echipamente diferite; cu toate acestea, exista, de fapt, o vulnerabilitate potențială pe care sectorul s-a grăbit să o remedieze.
La sfârșitul lunii octombrie, cercetători în domeniul securității au descoperit o breșă majoră care, dacă ar fi fost depistată de hackeri, ar fi putut cauza daune și mai grave în Regatul Unit.
De atunci, cercetători, echipe IT și Centrul Național pentru Securitate Cibernetică (NCSC) au lucrat non-stop pentru a avertiza zeci de companii.
Până acum, BBC nu a relatat despre această operațiune secretă de amploare, pentru a reduce riscul ca hackerii să provoace daune în cazul în care ar fi descoperit vulnerabilitatea.
Mii de frigidere, deconectate de la rețea
Amenințarea de securitate a fost descoperită de angajați ai firmei de consultanță în refrigerare Omega Solutions; ulterior, aceasta a fost verificată și analizată în detaliu de experți de la Pen Test Partners, care au contribuit la declanșarea alertei.
Centrul Național pentru Securitate Cibernetică (NCSC), Departamentul pentru Mediu, Alimentație și Afaceri Rurale (Defra) și Agenția pentru Standarde Alimentare (FSA) s-au implicat, la rândul lor, în campania de eliminare a breșelor de securitate.
Au fost organizate teleconferințe cu reprezentanți ai industriei, iar diverse echipe au primit sarcina de a contacta firmele expuse riscului.
Mii de echipamente care controlează zeci de mii de unități frigorifice au fost deconectate de la internetul public – fie de la distanță, fie, în unele cazuri, fizic (angajații primind instrucțiuni să scoată cablurile de internet și să monitorizeze manual temperaturile).
BBC a aflat că majoritatea marilor lanțuri de supermarketuri au fost nevoite să își redirecționeze echipele IT pentru a gestiona riscurile; un angajat al unui mare lanț de magazine a declarat că, pe parcursul unei săptămâni, au fost deconectate zilnic sute de echipamente.
„A fost, într-adevăr, o cursă contra cronometru, întrucât ne așteptam la un nou val de astfel de atacuri asupra sistemelor de refrigerare”,
a declarat persoana respectivă, care a dorit să își păstreze anonimatul.
„Din perspectivă comercială, situația ar fi putut fi devastatoare, ducând la întreruperea activității și la probleme în lanțul de aprovizionare. În depozitele noastre există alimente în valoare de milioane de lire sterline care s-ar fi putut deteriora dacă vreun hacker ar fi aflat despre această metodă de atac”,
au adăugat aceștia.
În acest an, au avut loc trei valuri de atacuri cibernetice asupra controlerelor de temperatură din sistemele de refrigerare:
– În luna august, au fost vizate echipamente de refrigerare din câteva baze militare americane.
– Pe 11 și 12 octombrie, sute de supermarketuri și unități de procesare a alimentelor din Franța au fost afectate, atacurile vizând sistemele de control al temperaturii produse de compania Danfoss.
– Pe 1 și 2 noiembrie, zeci de supermarketuri din șapte țări europene au fost vizate, Belgia și Luxemburg fiind cele mai grav afectate. De asemenea, au fost afectate și câteva centre de colectare a sângelui din Franța.
Aceste valuri de atacuri l-au determinat pe un expert de la Omega Solutions să analizeze securitatea celor mai utilizate controlere de refrigerare din Regatul Unit, fabricate de compania britanică Resource Data Management (RDM).
Potrivit informațiilor obținute de BBC, RDM contestă gravitatea vulnerabilităților identificate, însă a fost lăudată pentru modul profesionist în care a reacționat la aceste îngrijorări.
Pe lângă supermarketuri, și alte sectoare din industria alimentară și a băuturilor din Regatul Unit au fost avertizate să ia măsuri în privința acestor riscuri.
Printre acestea se numără magazinele de proximitate, benzinăriile, restaurantele și lanțurile de tip fast-food, arenele sportive, hotelurile, unitățile de procesare a alimentelor și depozitele frigorifice.
„Aceste controlere populare aveau o problemă similară legată de parolele slabe, întâlnită și la dispozitivele Danfoss sau la alte echipamente care au fost vizate cu succes în atacuri anterioare; prin urmare, a trebuit să transmitem avertismentul cât mai rapid posibil, păstrând totodată confidențialitatea”,
a declarat Ken Munro de la Pen Test Partners.
„În prezent, există o atenție sporită asupra acestor echipamente omniprezente, astfel încât era probabil doar o chestiune de zile până când infractorii cibernetici sau hackerii susținuți de state ar fi descoperit această vulnerabilitate”,
a adăugat el.
Totuși, compania RDM susține că nu este corectă compararea cu unitățile atacate în Europa continentală, deoarece, pentru a compromite frigiderele și congelatoarele lor, ar fi fost necesar accesul fizic la echipament.
Hackerii etici afirmă că acest lucru ar fi fost realizabil, întrucât echipamentele respective pot fi achiziționate la prețuri mici de pe platforme online, precum eBay.
„Aceasta a fost o vulnerabilitate identificată într-un mediu de testare”,
a precizat Ged Evans, CEO al RDM.
El a menționat că testul „a depășit” sfera obișnuită a unor astfel de exerciții, incluzând „dezasamblarea echipamentelor noastre”.
„În orice caz, am acționat cu promptitudine pentru a remedia problema; am lansat deja primele actualizări (patch-uri) și am contactat proactiv clienții pentru a-i informa cu privire la eventualele riscuri și pentru a le recomanda măsuri de atenuare”,
a adăugat el.
RDM a confirmat că nu au fost detectate semne de activitate malițioasă la nivelul controlerelor și că continuă colaborarea cu NCSC (Centrul Național de Securitate Cibernetică din Marea Britanie) și cu alte autorități pentru a monitoriza situația.
 Fiți la curent cu ultimele noutăți! Urmăriți AFACERI.news și pe