Hackeri pro-ruși revendică atacul asupra frigiderelor din supermarketuri: „Neglijență sistemică”
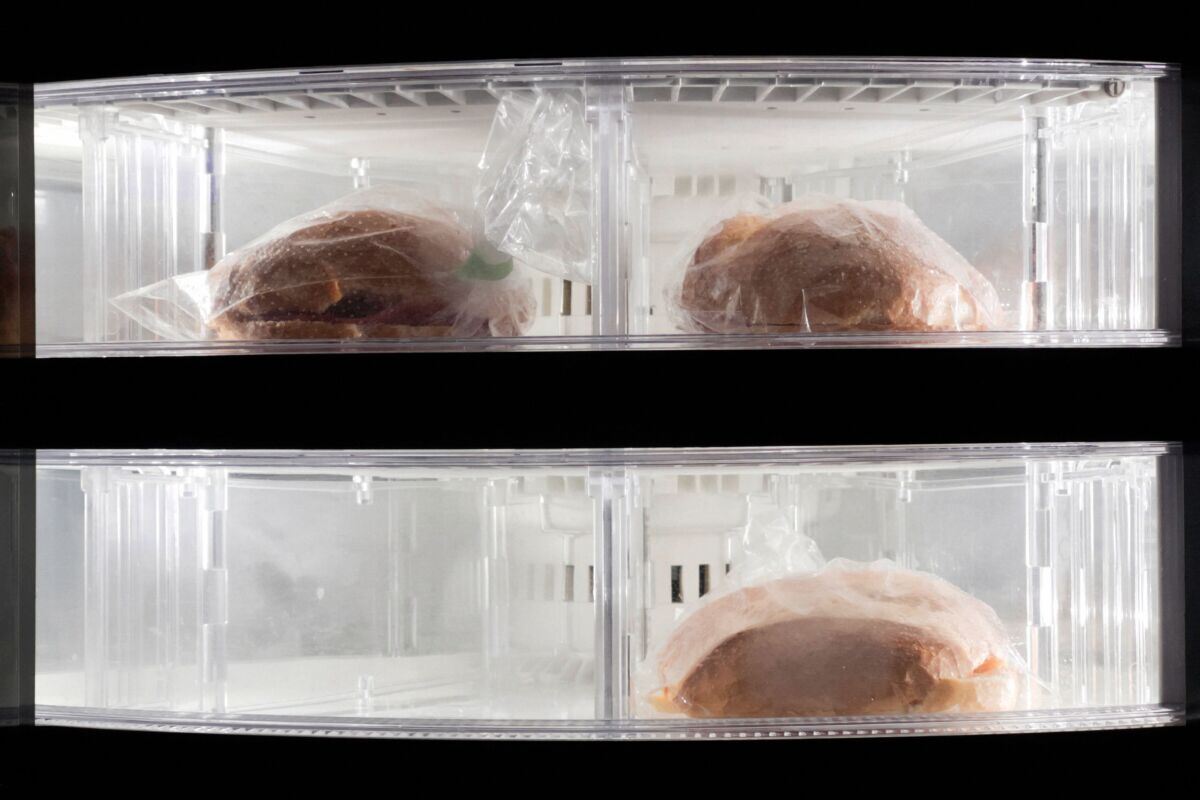
Așa cum s-a prevăzut, atacul cibernetic la scară largă asupra sistemelor de refrigerare ale supermarketurilor europene capătă implicații geopolitice. Două grupuri de hackeri pro-ruși și-au asumat responsabilitatea pentru sabotajul care a afectat, printre altele, lanțurile Delhaize, Carrefour și Edeka. Totuși, acest lucru nu înseamnă neapărat că ei sunt într-adevăr autorii atacului, scrie RetailDetail.eu.
Frigiderele ca arme cibernetice
În urma suspiciunilor puternice ridicate de experții în securitate cibernetică, grupurile de hackeri NoName057(16) și Z-Pentest își asumă acum responsabilitatea pentru atacurile cibernetice care au perturbat luni sistemele de refrigerare din mai multe țări europene. Aceștia și-au publicat revendicarea pe Telegram, împreună cu ceea ce susțin că sunt 2.500 de rânduri de date dintr-o bază de date aparținând furnizorului danez de tehnologie de refrigerare Danfoss, inclusiv datele de autentificare și parolele.
Grupurile atribuie în mod explicit vina companiilor afectate. „Problema nu ține de
«hackeri răuvoitori», ci de neglijența sistemică a operatorilor europeni și americani care au ignorat ani de zile cerințele fundamentale de securitate cibernetică”,
afirmă Z-Pentest.
Cu toate acestea, alți experți în securitate cibernetică pun la îndoială această afirmație. Canalele de pe Telegram au dispărut între timp și nu există dovezi independente privind implicarea vreunuia dintre cele două grupuri. NoName057(16) este cunoscut mai ales pentru atacurile DDoS, în cadrul cărora hackerii suprasolicită site-urile web. Colectivul a vizat anterior agenții guvernamentale și instituții media din Belgia.
Avertismente ignorate?
Atacatorii au manipulat de la distanță setările sistemelor de refrigerare și au comutat evaporatoarele în modul de dezghețare. Ca urmare, temperaturile din unitățile frigorifice și congelatoare au crescut în mai multe țări europene, ajungând uneori la 50 de grade Celsius. Acest lucru a obligat supermarketurile să retragă din vânzare sau să distrugă cantități mari de produse proaspete și congelate.
Este de remarcat faptul că Centrul belgian pentru securitate cibernetică avertizase deja pe 13 octombrie cu privire la vulnerabilitățile acestor sisteme, în urma unor atacuri anterioare asupra supermarketurilor franceze. Cu toate acestea, hackerii au reușit să lovească din nou la începutul lunii noiembrie. În Franța, infractorii cibernetici au încercat chiar să perturbe sistemele de răcire ale băncilor de sânge, deși personalul de acolo a reușit să intervină la timp. De atunci, Comisia Europeană a convocat o ședință de criză cu, printre alții, agenția de securitate cibernetică ENISA și agenția de poliție Europol.
 Fiți la curent cu ultimele noutăți! Urmăriți AFACERI.news și pe